Chi dovrebbe poter pubblicare contenuti di marketing assistiti dall'IA?
La persona o l'agente che crea una bozza non dovrebbe acquisire automaticamente l'autorità per pubblicarla. Un modello operativo utile distingue l'accesso alle informazioni sul brand, il permesso di modificare il lavoro, l'approvazione di un contenuto specifico e l'autorità di diffonderlo. Questa separazione conta quando dipendenti, agenzie e strumenti automatizzati condividono uno spazio di lavoro di marketing. L'aggiornamento di prodotto di MorningAI del 9 novembre 2026 offre un'occasione tempestiva per rivedere questi confini. Questo articolo viene pubblicato nella stessa data. Le raccomandazioni pratiche che seguono sono un'analisi indipendente, non un audit di sicurezza, una prova diretta del prodotto o l'affermazione che le sole impostazioni software impediscano ogni errore.
L'aggiornamento di prodotto verificato
MorningAI ha annunciato ruoli a livello di organizzazione e di singolo brand, con livelli di accesso che comprendono View, Edit, Publish e Manage. Secondo l'aggiornamento, gli agenti rispettano gli stessi ruoli e gli utenti possono richiedere gli accessi mancanti. Sono stati aggiunti anche playbook correlati per suggerire flussi di lavoro collegati. Si tratta di funzionalità descritte dal fornitore, non di garanzie di sicurezza verificate in modo indipendente. Leggi l'annuncio del 9 novembre.
Partire dalla mappa del lavoro, non dalle qualifiche professionali
Prima di assegnare i ruoli, elenca il lavoro che viene effettivamente svolto. Un team può fare ricerche su un prodotto, redigere una campagna, modificare un'immagine, approvare un'affermazione, programmare un post e analizzare le prestazioni. Sono azioni diverse anche quando oggi le svolge tutte una sola persona. Registra quali informazioni servono a ciascuna azione e quali conseguenze esterne può produrre. Poi assegna le responsabilità alle persone. Partire da una qualifica generica come addetto marketing o partner di agenzia può nascondere differenze importanti tra chi prepara le opzioni e chi è autorizzato a impegnare pubblicamente il brand. La mappa del lavoro rende visibili queste differenze prima che un'impostazione predefinita comoda diventi un'autorizzazione permanente.
Usa un vocabolario dei permessi ridotto e comprensibile. Un'organizzazione non ha bisogno di decine di ruoli personalizzati solo per apparire sofisticata. Servono ruoli coerenti con le responsabilità ricorrenti e spiegabili a chi li ricopre. Per esempio, a un designer esterno possono servire alcuni materiali e l'accesso in modifica, senza l'autorità di pubblicare o gestire le connessioni. È una scelta operativa illustrativa, non la descrizione di un ruolo predefinito del prodotto. Documenta l'ambito previsto con parole semplici. Se il team non sa spiegare che cosa consente un ruolo, farà fatica a valutare le richieste, inserire nuovi collaboratori o riconoscere quando un'eccezione è diventata troppo ampia.
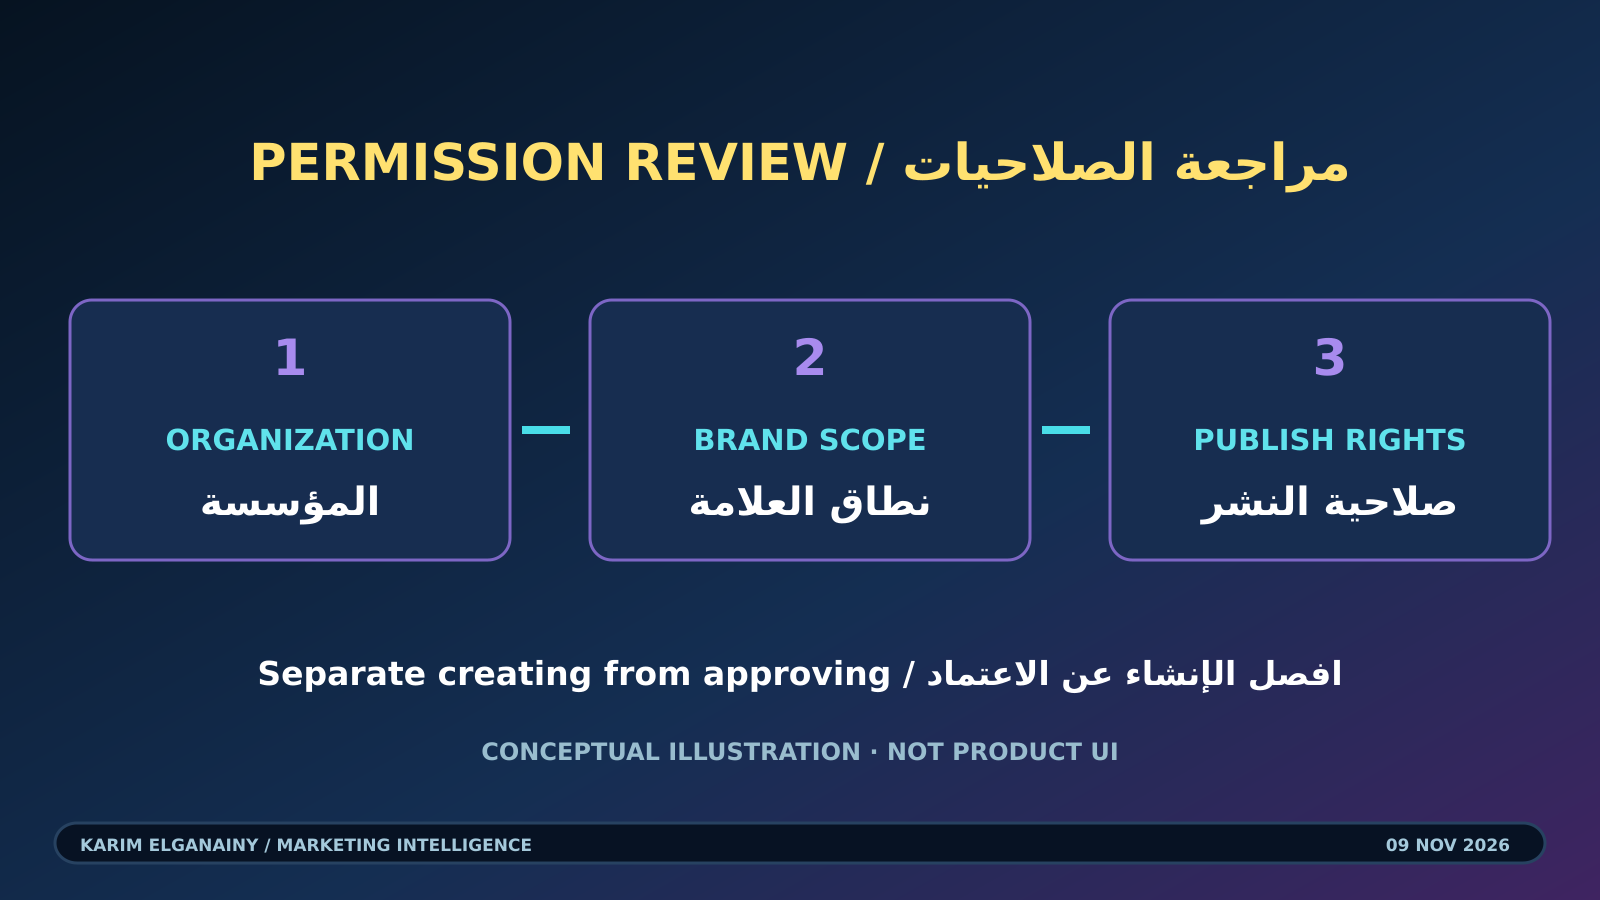
Visual esplicativo originale di questo sito: una proposta di suddivisione delle responsabilità, non uno screenshot di MorningAI. Contesto del prodotto: l'annuncio di MorningAI.
Separare l'accesso dall'approvazione di un'azione specifica
Un utente può avere legittimamente accesso alla pubblicazione e avere comunque bisogno dell'approvazione per una determinata affermazione, offerta o campagna. Viceversa, approvare una bozza non dovrebbe conferire un'autorità amministrativa permanente. Gestisci queste decisioni separatamente nel flusso di lavoro. La prima riguarda ciò che la persona può fare nel sistema; la seconda ciò che l'azienda vuole fare adesso. Registra il contenuto finale approvato e la destinazione, così che una modifica successiva non erediti accidentalmente l'approvazione. Questa distinzione è particolarmente utile quando una conversazione passa rapidamente dall'ideazione all'esecuzione e un'indicazione informale rischia di essere interpretata come autorizzazione per un insieme più ampio di azioni.
Definisci una breve registrazione dell'approvazione adatta al lavoro reale. Può indicare la versione del contenuto, il revisore, i canali, le tempistiche e le limitazioni sostanziali. Evita un modulo elaborato che le persone aggirino sotto la pressione delle scadenze. Per un post ordinario può bastare una registrazione sintetica; per un'affermazione pubblica rilevante può servire un'ulteriore verifica dello specialista responsabile. Il punto importante è la coerenza tra ciò che è stato approvato e ciò che viene diffuso. Non affidarti all'etichetta di un ruolo per rispondere a una domanda che quel ruolo non è stato progettato per risolvere, per esempio se uno sconto specifico, una promessa contrattuale o un'affermazione fattuale siano accurati e autorizzati.
Verificare il confine prima di farvi affidamento
Una schermata di configurazione documenta un'impostazione, non dimostra ogni possibile comportamento. Prepara un test controllato usando materiale di esempio non sensibile e una destinazione di prova chiaramente designata. Verifica che un utente autorizzato possa completare il compito previsto e che un utente soggetto a restrizioni non possa eseguire il passaggio che produce conseguenze. Includi, dove disponibile, sia il percorso assistito da un agente sia l'interfaccia ordinaria. È un test di accettazione consigliato, non un invito ad aggirare una restrizione. Se il risultato osservato differisce da quello atteso, interrompi il flusso interessato e indaga tramite i canali di amministrazione o assistenza supportati, anziché cercare di eludere il controllo.
Prova casi negativi utili. Un collaboratore assegnato a un brand non dovrebbe vedere accidentalmente la bozza riservata di un altro. Chi può modificare non dovrebbe acquisire l'autorità di pubblicare semplicemente chiedendo a un agente di completare il flusso. Un collaboratore in uscita non dovrebbe conservare l'accesso perché ci si è dimenticati di una connessione. I test esatti dipendono dalla piattaforma e dalla configurazione approvata dell'organizzazione. Mantieni fattuale il resoconto: quale account è stato usato, quale azione è stata tentata e che cosa è accaduto. Non trasformare pochi controlli riusciti in una certificazione generale. Lo scopo è acquisire fiducia nello specifico flusso di lavoro che il team intende usare.
Rendere le richieste circoscritte e verificabili
Una richiesta di accesso dovrebbe spiegare il compito, la risorsa e l'autorità minima necessaria. Chiedere tutto perché una scadenza è vicina crea un problema che dura più della scadenza. Dove possibile, preferisci un ambito limitato e una data di riesame programmata. Se l'accesso temporaneo non può essere configurato direttamente, assegna a qualcuno la responsabilità di riesaminare la concessione. Chi richiede l'accesso dovrebbe sapere chi decide e come proseguire il lavoro non interessato mentre attende. Un processo chiaro riduce la tentazione di condividere account o spostare file privati in luoghi non controllati solo per riuscire a lanciare una campagna.
Valuta le modifiche ai ruoli come cambiamenti che riguardano un gruppo, non solo una persona. Modificare un ruolo condiviso può coinvolgere contemporaneamente più collaboratori e brand. Prima di applicare una modifica, verifica chi ricopre quel ruolo e se la nuova autorità è appropriata per tutti. Se l'esigenza è eccezionale, un ruolo separato e circoscritto può risultare più comprensibile della modifica di uno comune. Registra il motivo e il responsabile. Sono raccomandazioni di governance, non affermazioni su una particolare funzione di audit. Aiutano il team a evitare di risolvere una richiesta urgente ampliando silenziosamente l'accesso di tutti gli altri.
Controllare le connessioni oltre ai permessi sui contenuti
Uno spazio di lavoro può collegarsi a canali di pubblicazione, analisi, sistemi commerciali e strumenti di produttività personale. L'accesso a un documento non equivale all'autorità su ogni account collegato. Censisci le connessioni pertinenti al flusso e identificane titolari, scopo e ambito. Evita di esporre credenziali in un brief o in una chat. Usa i processi di autenticazione e amministrazione supportati e chiedi al titolare dell'account competente di esaminare le modifiche ai permessi che comportano conseguenze rilevanti. La capacità di un agente di rispondere a una domanda su una campagna non va interpretata come permesso di modificare la spesa, inviare messaggi o cambiare le impostazioni di un account. Sono azioni distinte con conseguenze distinte.
Pianifica la continuità quando le persone cambiano ruolo. Una campagna non dovrebbe dipendere da una connessione non documentata appartenente a qualcuno che ha lasciato il team. Allo stesso tempo, la continuità non giustifica la copia di credenziali personali o il mantenimento di accessi superflui. Documenta quali account organizzativi approvati sostengono il lavoro ricorrente e chi può gestirli. Includi l'uscita dei collaboratori nella checklist operativa: verifica risorse condivise, autorità delegata, attività programmate e approvazioni in sospeso. Fallo attraverso i normali controlli amministrativi. L'obiettivo è mantenere funzionante il flusso legittimo eliminando gli accessi che non hanno più una finalità aziendale, non conservare ogni scorciatoia accumulata durante la produzione.
Un esempio di passaggio di consegne per una campagna
Consideriamo un team immaginario che prepara il lancio bilingue di un prodotto. L'agenzia redige i testi utilizzando informazioni di prodotto approvate, il responsabile editoriale del brand controlla il tono e il responsabile del prodotto verifica la promessa fattuale. Un revisore locale controlla l'offerta specifica per il mercato, mentre un operatore designato programma i materiali approvati. L'esempio non richiede cinque dipendenti distinti: un piccolo team può accorpare le responsabilità. Conta che queste restino esplicite e che accorparle sia una scelta consapevole. Se l'operatore rileva una modifica del prezzo all'ultimo minuto, l'approvazione precedente non dovrebbe coprire implicitamente un'offerta sostanzialmente diversa. Il lavoro torna al revisore competente prima della diffusione.
Il team può facilitare questo passaggio allegando una breve nota di pubblicazione al materiale finale. La nota indica quali versioni linguistiche sono state controllate, quali canali rientrano nell'ambito e quali dettagli devono restare invariati. Se qualcuno richiede una destinazione diversa, l'operatore può valutare se l'approvazione esistente la copra invece di tirare a indovinare. È un modello pratico di coordinamento, non un'affermazione sulle funzionalità della piattaforma. Crea anche una traccia utile per una correzione successiva: l'organizzazione può identificare la decisione sbagliata e correggere il processo senza attribuire vagamente ogni problema all'intelligenza artificiale o incolpare l'ultima persona che ha premuto pubblica.
Misurare se il processo aiuta il team
Un modello di permessi dovrebbe sostenere il lavoro produttivo, non limitarsi ad accumulare restrizioni. Monitora pochi segnali operativi: richieste ripetute di accesso per lo stesso compito, tempo impiegato a sbloccare il lavoro, correzioni dopo la pubblicazione e passaggi di approvazione poco chiari. Sono misure proposte, non risultati dichiarati da MorningAI. Esamina le cause prima di modificare la policy. Richieste ripetute possono indicare un ruolo progettato male, ma anche un compito che dovrebbe restare eccezionale. Allo stesso modo, un'approvazione rapida non è automaticamente una buona approvazione. Il risultato utile è un flusso comprensibile alle persone, che conceda l'autorità appropriata e mantenga la responsabilità delle decisioni con conseguenze rilevanti.
Consiglio di sperimentare il modello su un solo brand e un solo flusso di campagna ricorrente prima di estenderlo. Metti per iscritto le responsabilità, configura gli accessi necessari, verifica i confini e svolgi un ciclo produttivo reale ma limitato, con un responsabile esplicito della pubblicazione. Esamina le evidenze insieme al team, poi correggi i passaggi confusi. Per le organizzazioni multilingue o presenti in più mercati, mantieni chiare le responsabilità di approvazione locali invece di presumere che un ruolo globale risolva ogni affermazione e destinazione. Il vantaggio strategico non è una matrice di permessi più grande. È la fiducia che il lavoro utile assistito dall'IA possa progredire senza trasformare silenziosamente la capacità di creare in un'autorità illimitata di agire.
Commenti
Nessun commento pubblicato.